Von der KI-Strategie zur AI Governance: Warum Agentic Governance im IAM geschäftskritisch wird
Unternehmen rollen KI-Strategien, intelligente Assistenten und autonome AI Agents aus. Mit wachsender Autonomie rückt eine Frage in den Vordergrund:
Wer darf eigentlich was – und unter welchen Bedingungen?
Genau hier treffen AI Governance und Identity & Access Management (IAM) aufeinander.
Webinar am 29.09.2026 von 10:00 – 11:00 Uhr
„Von der KI-Strategie zur AI Governance – Innovation ermöglichen, Risiken kontrollieren. Die eigene IT wieder voll im Griff – mit automatisierter Identity- und Access-Governance“
Anmeldung hier
Klassische Governance- und Berechtigungskonzepte stoßen bei agentenbasierter KI an Grenzen:
AI Agents greifen auf Anwendungen und Daten zu, führen Aktionen aus und interagieren eigenständig mit Systemen und anderen Agents. Das erfordert neue Kontrolle, Verantwortlichkeit und Nachvollziehbarkeit.
Im Webinar zeigen wir:
- Warum aus einer KI-Strategie zwingend eine Governance-Strategie werden muss
- Welche Risiken durch autonome AI Agents und Shadow AI entstehen
- Warum Identity Governance zentral für Transparenz und Kontrolle von Agents ist
- Welche Rolle Ownership, Berechtigungen, Least Privilege und die tatsächliche Reichweite eines Agents spielen
- Wie sich technische Risiken regulatorischen Anforderungen und etablierten Frameworks zuordnen lassen
- Wie sich Agentic Governance mit automatisierter Identity- und Access-Governance konkret umsetzen lässt – inklusive einer Live-Demo
AI Governance ist kein isoliertes Compliance-Thema, sondern wird zum Kernbestandteil moderner Identity- und Security-Architekturen.
Wer AI Agents sicher und skalierbar einsetzen will, muss über Identitäten, Berechtigungen, Verantwortlichkeiten und Kontrolle sprechen – nicht nur über Modelle und Use Cases.
Termin: 29. September 2026, 10:00 Uhr
Teilnahmen kostenfrei<
Wir freuen uns auf Ihre Teilnahme.
Anmeldung hier
Neues zum Thema ISMS, BCM und Risikomanagement
Die Prozesse, Verantwortlichkeiten, Maßnahmen und Nachweise in den Bereichen Informationssicherheit, Business Continuity Management und Risikomanagement greifen eng ineinander.
Im Webinar wird eine integrierte Lösung vorgestellt, mit der sich ISMS, BCM und Risikomanagement strukturiert, transparent und effizient abbilden lassen. Sie erfahren, wie zentrale Managementprozesse miteinander verknüpft und individuelle Anforderungen mithilfe klarer Strukturen, flexibler Workflows und automatisierter Abläufe umgesetzt werden können.
Themen u.a.:
- Dokumentation und Bearbeitung von Sicherheitsvorfällen
- Planung, Durchführung und Nachverfolgung von Audits
- Zentrale Steuerung von Aufgaben, Maßnahmen, Verantwortlichkeiten und Fristen
- Nutzung vorbereiteter Content-Pakete und Anforderungskataloge für gängige Normen und Standards
- Erstellung individueller Auswertungen, Kennzahlen und Managementberichte
- Berücksichtigung mandanten- und konzernfähiger Organisationsstrukturen
- Abbildung individueller und branchenspezifischer Anforderungen
- Integration eigener Kennzahlen sowie unternehmensspezifischer Bearbeitungs-, Freigabe- und Auswertungsprozesse
Termin: 06. August 2026, 14:00–15:00 Uhr
Teilnahme: kostenfrei
Melden Sie sich jetzt unter folgendem Link an:
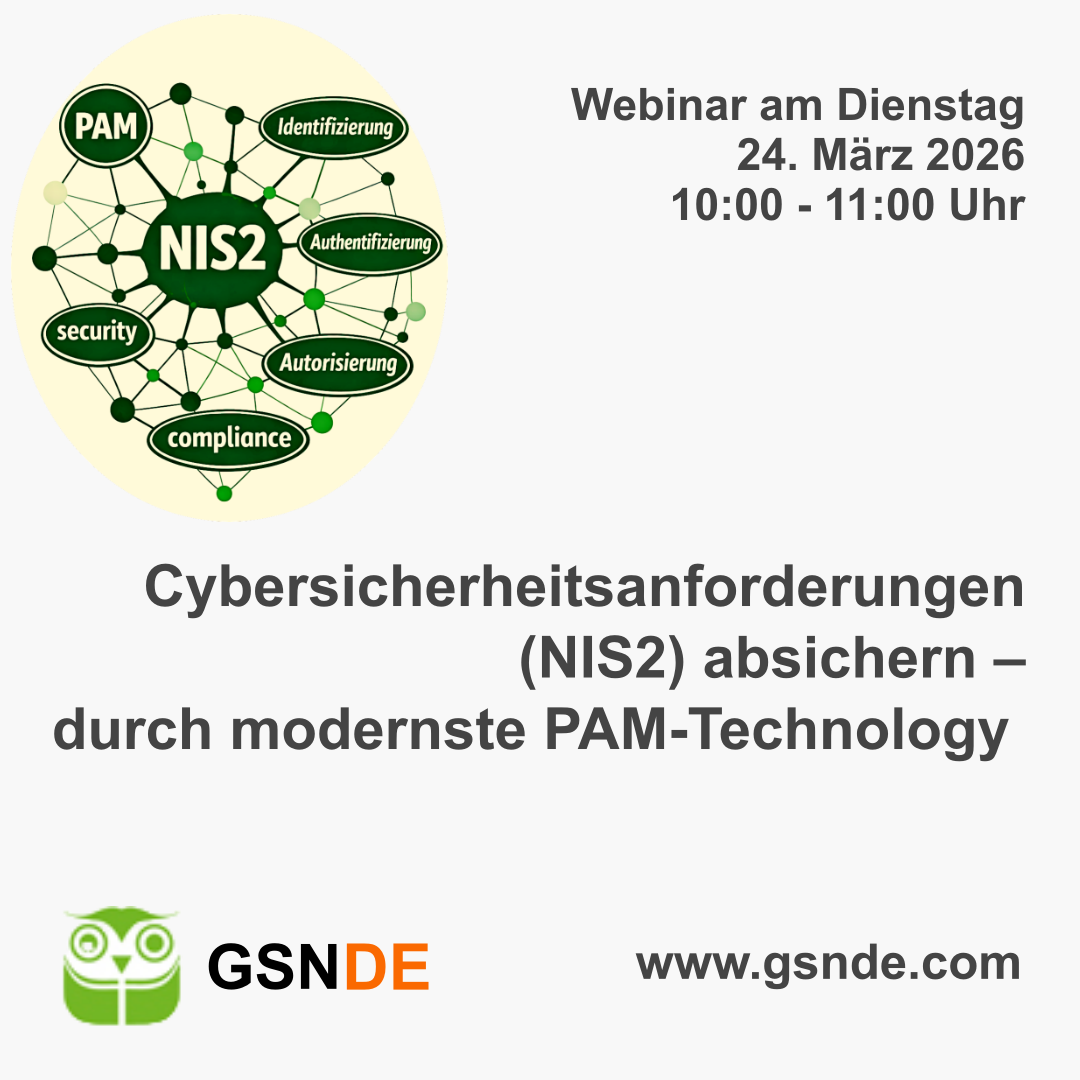
Cybersicherheitsanforderungen (auch NIS2) absichern –
durch modernste PAM-Technology –
Zugriffskontrollen, Audit-Trails und Compliance nachweisen
NIS2-Compliance beginnt mit der Kontrolle privilegierter Zugänge
Die meisten erfolgreichen Cyberangriffe beginnen genau dort – bei privilegierten Accounts mit zu vielen Rechten und zu wenig Kontrolle.
Kritische Infrastrukturen sind nur so sicher wie der Zugang zu ihren sensibelsten Systemen. Privileged Access Management (PAM) ist dabei eine der wirkungsvollsten Maßnahmen – und dennoch oft nicht ausreichend im Fokus.
Was PAM konkret leistet:
Ein dreistufiges Verfahren aus Identifizierung, Authentifizierung und Autorisierung stellt sicher, dass ausschließlich berechtigte Nutzer auf kritische IT-Bereiche zugreifen.
Angriffsflächen werden gezielt minimiert – unbefugte Zugriffe strukturell verhindert.
62 % der NIS2-Sicherheitsanforderungen lassen sich bereits durch eine solide PAM-Strategie adressieren.
PAM ist kein Allheilmittel – aber ein starkes Fundament für Ihre Compliance-Architektur.
In unserem Webinar zeigen wir Ihnen praxisnah:
Wie PAM in Ihre NIS2-Strategie integriert wird.
Warum Zero Trust und PAM zusammengehören.
Wie schnell eine Umsetzung tatsächlich möglich ist.
Konkret auf einem Blick:
– Granulare Zugriffskontrolle
– Multi-Faktor-Authentifizierung (MFA)
– Sitzungsaufzeichnung & Audit-Trails
– Echtzeitwarnungen & Anomalie-Erkennung
– Umfassende Überwachung & Reporting
– Flexible Integrationsmöglichkeiten
Kostenloses Webinar am 24. März 2026
Jetzt anmelden – Link in den Kommentaren
Hier geht’s zur Anmeldung für das kostenlose Webinar am 24.03.2026 um 10:00 Uhr:
https://gsnde.com/webinare
Cyberangriff. Datenverlust. Betriebsstillstand.
Viele Unternehmen denken erst über ISMS und Notfallmanagement nach, wenn es zu spät ist.
Spätestens wenn die Cyber-Versicherung Fragen stellt, wird klar:
Diese Themen sind keine Nice-to-haves – sie sind geschäftskritisch.
In vielen Unternehmen werden Informationssicherheit
(ISMS) und Notfallmanagement / Business Continuity Management (BCM) getrennt betrachtet. Dabei gehören sie zusammen.
Ein ISMS nach Standards wie ISO 27001 hilft dabei, Sicherheitsrisiken systematisch zu identifizieren, zu bewerten und zu behandeln.
BCM sorgt dafür, dass Ihr Unternehmen nach einem Cyberangriff, technischem Ausfall oder anderen Krisen schnell wieder handlungsfähig ist.
In unserem kostenlosen Webinar zeigen wir:
Wie ISMS und prozessorientiertes Notfallmanagement zusammenwirken
Wie Sie beides mit einer Softwarelösung in wenigen Tagen aufbauen
Wie Sie Anfragen von Versicherern und Wirtschaftsprüfern souverän beantworten
Kostenloses Webinar am 17.03.2026 um 10:00 Uhr
Kein langes Projekt.
Kein riesiges Team.
Nur eine strukturierte Lösung für echte Krisensituationen.